Cisco confirma exploração ativa da falha crítica no Unified CM
Vulnerabilidade CVE-2026-20230 em Unified Communications Manager já está a ser usada em ataques. Há patches desde início de junho, mas muitas instalações continuam expostas na internet.
Vulnerabilidade CVE-2026-20230 em Unified Communications Manager já está a ser usada em ataques. Há patches desde início de junho, mas muitas instalações continuam expostas na internet.
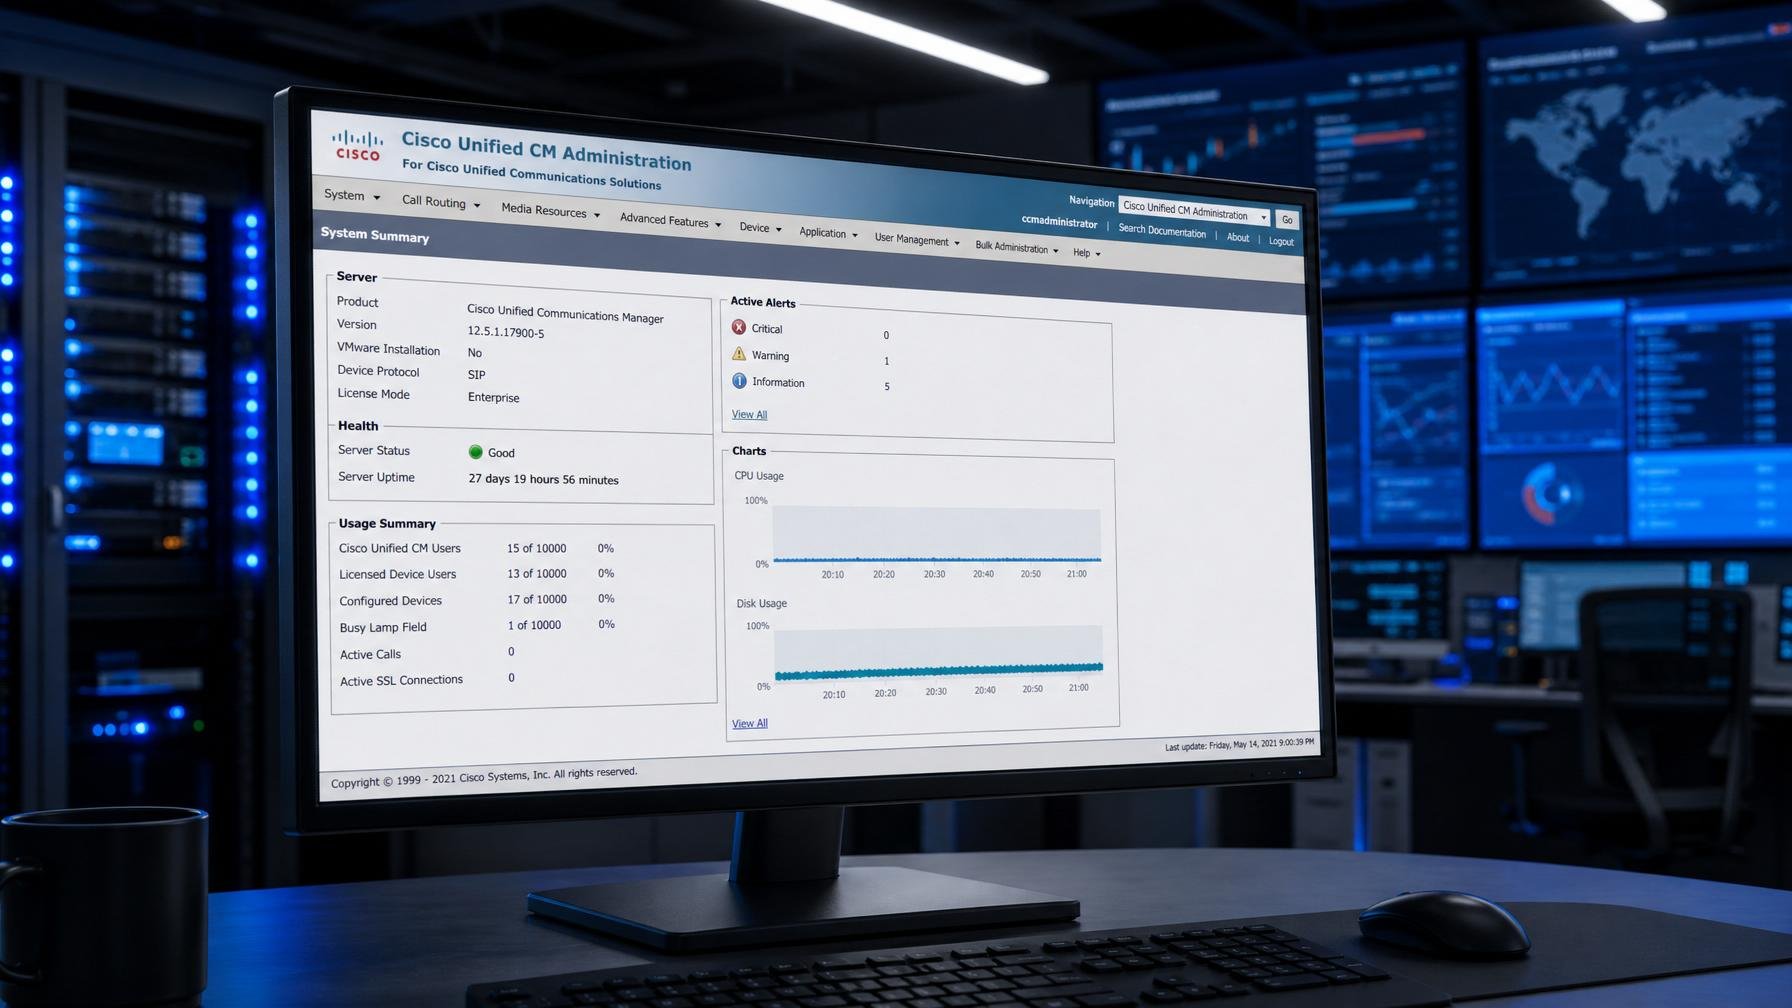
A Cisco demorou, mas acabou por admitir o óbvio: a falha crítica no Unified Communications Manager (Unified CM) identificada como CVE-2026-20230 já está a ser explorada em ataques reais. O bug foi corrigido no início de junho, com atualizações publicadas a 3 de junho, mas em poucas semanas surgiram provas de exploração ativa em sistemas expostos.
O Unified CM, antigo Cisco CallManager, é o cérebro dos sistemas de telefonia IP da Cisco. Faz encaminhamento de chamadas, gestão de dispositivos e controla funcionalidades de voz. Em muitas empresas é pura infraestrutura, daquelas que “ninguém toca” durante anos. É precisamente aqui que este tipo de falha SSRF (server-side request forgery, falsificação de pedidos do lado do servidor) assenta que nem uma luva: atacantes sem privilégios conseguem explorar o bug remotamente com pedidos HTTP fabricados, com baixa complexidade técnica.
Logo a 3 de junho, quando a Cisco lançou as correções, o próprio PSIRT (Product Security Incident Response Team) da empresa admitia que já havia código de prova de conceito público. Na altura, dizia ainda não ter evidência de exploração em ambiente real. Essa margem encolheu depressa. A 22 de junho, a empresa de inteligência de ameaças Defused revelou ataques em curso, com payloads do tipo file:// para criar ficheiros nos sistemas alvo. No dia seguinte, a SSD Secure publicou uma análise técnica detalhada e novo proof-of-concept. Ou seja, todo o material de que um atacante mediano precisa ficou disponível em dias.
Só agora, em início de julho, é que a Cisco atualizou o aviso oficial para reconhecer a exploração ativa de CVE-2026-20230. O conselho é o esperado, mas não menos urgente: atualizar para as versões corrigidas, nomeadamente Unified CM 14SU6 ou 15SU5 (Sep 2026 ou COP). Para quem não consegue aplicar patches já, a recomendação é clara, embora dolorosa para algumas operações: desativar o serviço WebDialer vulnerável até a atualização estar instalada. É a escolha entre algum incómodo operacional hoje ou um compromisso sério de infraestruturas de voz amanhã.
O Shadowserver, que monitoriza serviços expostos na internet, contabiliza atualmente mais de 200 instâncias de Cisco Unified CM acessíveis a partir da internet, sobretudo na Ásia e América do Norte. Não há dados públicos sobre quantas já foram corrigidas. Do ponto de vista europeu, e português em particular, isto é um alerta direto para redes de operadores, empresas com call centers e integradores que vivem de soluções Cisco. A conversa de “é só voz” deixou de fazer sentido há anos, como se viu em múltiplos ataques de ransomware focados em infraestruturas aparentemente laterais. É o mesmo filme que está a forçar a Apple a acelerar correções de segurança no iOS perante ataques mais sofisticados, muitos já assistidos por IA, como analisámos no artigo sobre correções de segurança iOS aceleradas por medo de ataques com IA.
Esta não é uma recaída isolada. Nos últimos anos, o Unified CM acumulou falhas sérias: CVE-2024-20253 e CVE-2025-20309 abriram caminho a privilégios de root, e outra falha, CVE-2026-20045, foi explorada como zero-day para execução remota de código. Desde novembro de 2021, a CISA norte-americana já marcou 93 vulnerabilidades Cisco como ativamente exploradas, seis associadas a campanhas de ransomware. Para quem gere infraestruturas de comunicações em Portugal, isto deixa pouco espaço para ilusões: sistemas de voz Cisco têm de ser tratados como ativos críticos, com política de patches agressiva e exposição à internet próxima de zero. O custo de não o fazer já não é teórico, está na lista de CVEs em produção.
Fonte: BleepingComputer
A Proton comparou cinco browsers focados em privacidade e deu a vitória ao Brave. A decisão não é consensual, mas explica bem o equilíbrio entre segurança extrema e…
Mesmo com todas as opções de privacidade desligadas, o Windows 11 continua a enviar dados para a Microsoft. Segundo o How-To Geek, a única forma séria de parar…
O gestor de palavras‑passe open source ganha suporte Auto-Type em Wayland, builds nativas ARM64 e uma lista longa de correções de segurança. Uma atualização que vale mesmo a…
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Comentários · 0