A Cloudflare quer ser uma das primeiras autoridades de certificação a emitir certificados TLS resistentes a ataques de computadores quânticos. Segundo o Ars Technica, o objetivo é permitir que milhões de sites passem a usar certificados “quantum-safe” sem quebra de desempenho nem reescrever metade da Internet.
O plano passa por usar uma plataforma open source capaz de gerar em simultâneo certificados TLS clássicos e um equivalente pós-quântico, conhecidos como Merkle Tree Certificates. Estes certificados híbridos vão ser gratuitos para clientes pagantes e gratuitos, o que é relevante num mercado onde a inércia técnica costuma ser mais forte que a boa vontade. Para acelerar a adoção, a Cloudflare vai comprar um root já confiado, pertencente à GlobalSign, em vez de tentar enfiar mais uma raiz nova em todos os sistemas operativos e browsers.
O problema que a Cloudflare quer atacar não se resolve com um simples “troca-se o algoritmo e segue”. A infraestrutura de chave pública da web, o WebPKI, foi construída à volta de cadeias de assinaturas X.509 que hoje são vulneráveis a algoritmos quânticos como o de Shor. Se alguém tiver um computador quântico viável, consegue forjar assinaturas e chaves públicas, inclusivamente as dos próprios logs de transparência que usamos para vigiar certificados falsos. Versões pós-quânticas diretas dos certificados atuais inchariam o handshake TLS em cerca de 40 vezes, um volume de dados que basicamente partiria a web como a conhecemos.
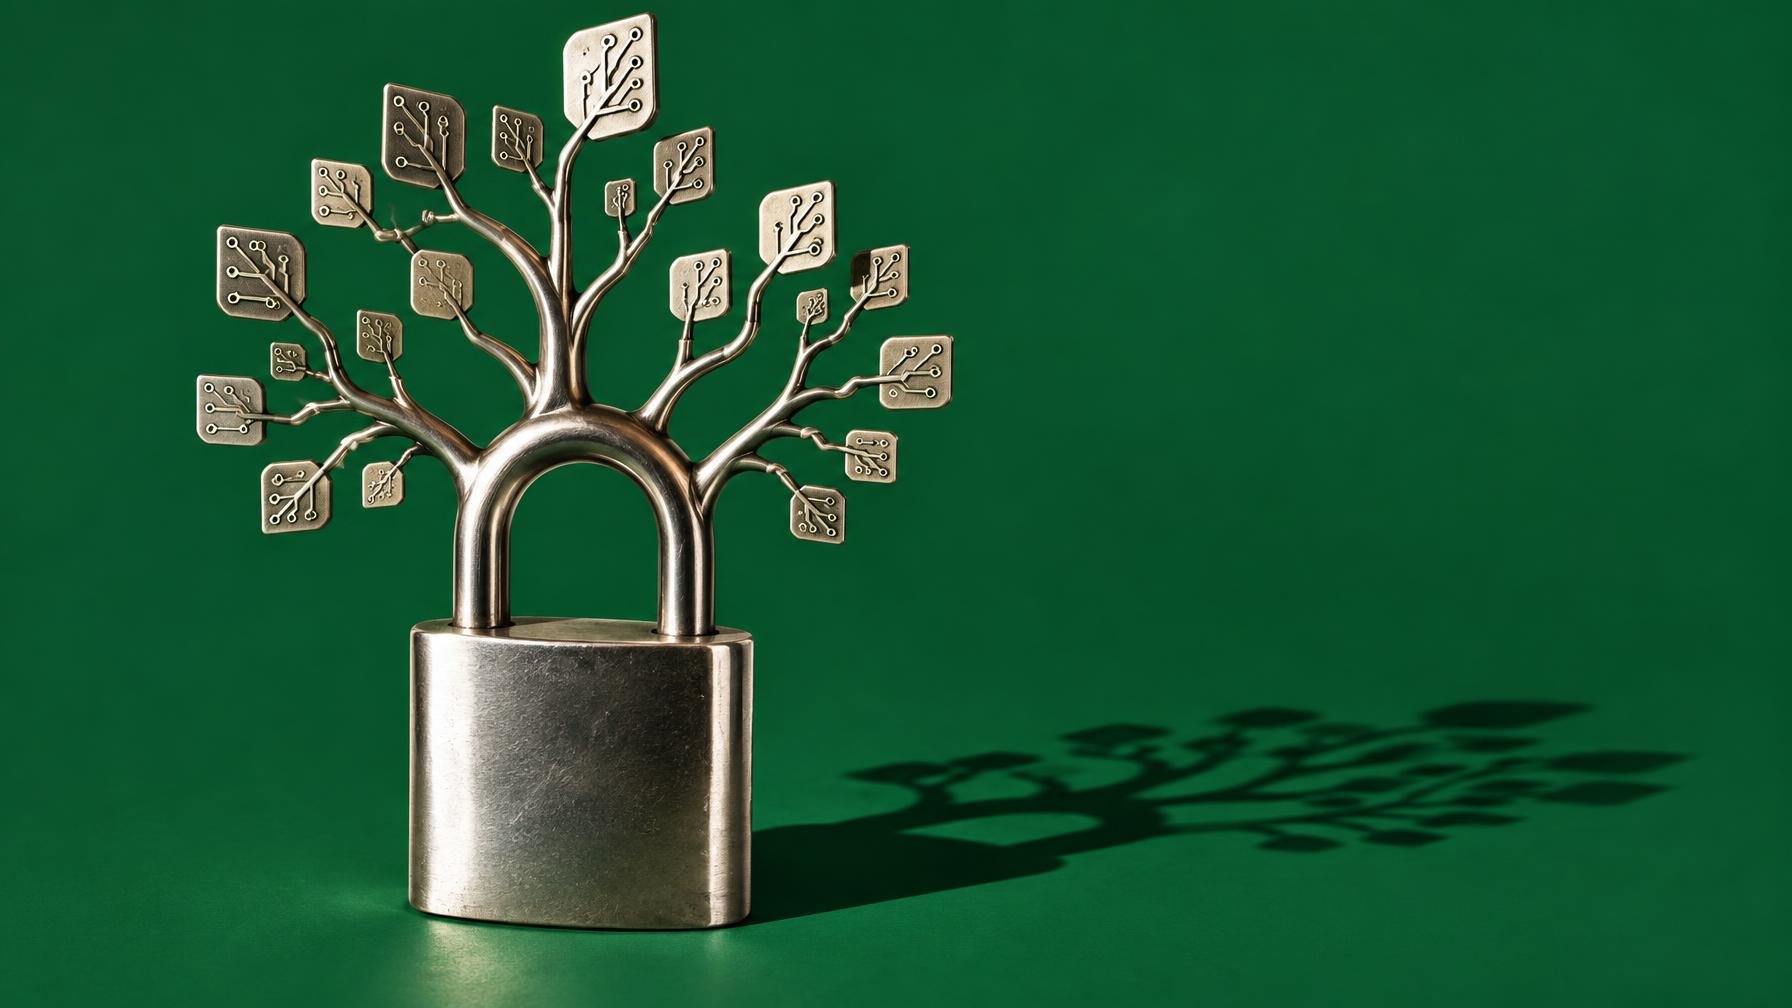
A solução que a Google apresentou em fevereiro, e que agora a Cloudflare quer operacionalizar à escala, são os Merkle Trees. Estas estruturas hierárquicas usam hashes criptográficos para provar o conteúdo de grandes quantidades de dados apenas com uma pequena amostra. Na prática, em vez de termos uma cadeia longa de assinaturas, temos uma árvore onde a autoridade de certificação assina apenas o “topo” e os browsers recebem uma prova compacta, um “landmark”, de que o certificado está algures nessa árvore. Nas contas referidas pelo Ars Technica, o handshake volta a rondar os 40 kilobytes, parecido com o peso atual.
A isto junta-se a exigência dos logs de transparência: todos os certificados têm de ser publicados em registos de só-apêndice, criados depois do escândalo DigiNotar em 2011, que permitiu a emissão de centenas de certificados falsos usados para espiar utilizadores no Irão. O modelo baseado em árvores tem aqui outra vantagem, porque aproxima certificados e logs num mesmo mecanismo de prova, em vez de dois sistemas separados que podem ser atacados em pontos distintos. O efeito colateral é positivo: menos complexidade, menos superfície de ataque, menos remendos a correr atrás do prejuízo.
Para já, a Cloudflare não está ainda a emitir estes certificados, como esclarece no seu próprio blog. O que existe é um compromisso público de engenharia, com milestones partilhadas e trabalho conjunto com programas de root e o resto da comunidade WebPKI. O calendário é inevitavelmente de anos, não de meses. Mas a alternativa é continuar sentado à espera que os computadores quânticos fiquem suficientemente maduros para tornar obsoletas as bases da encriptação na web. Face a isso, a aposta em Merkle Trees parece menos uma ousadia e mais uma obrigação técnica paga com juros de atraso.
Fonte: Ars Technica
Comentários · 0