Seis erros de configuração que deixam o teu Pi-hole a nu na internet
O Pi-hole limpa anúncios e lixo de DNS, mas também vê tudo o que se passa na tua rede. Mal configurado, passa de filtro útil a ponto mais fraco da segurança lá de casa.
O Pi-hole limpa anúncios e lixo de DNS, mas também vê tudo o que se passa na tua rede. Mal configurado, passa de filtro útil a ponto mais fraco da segurança lá de casa.
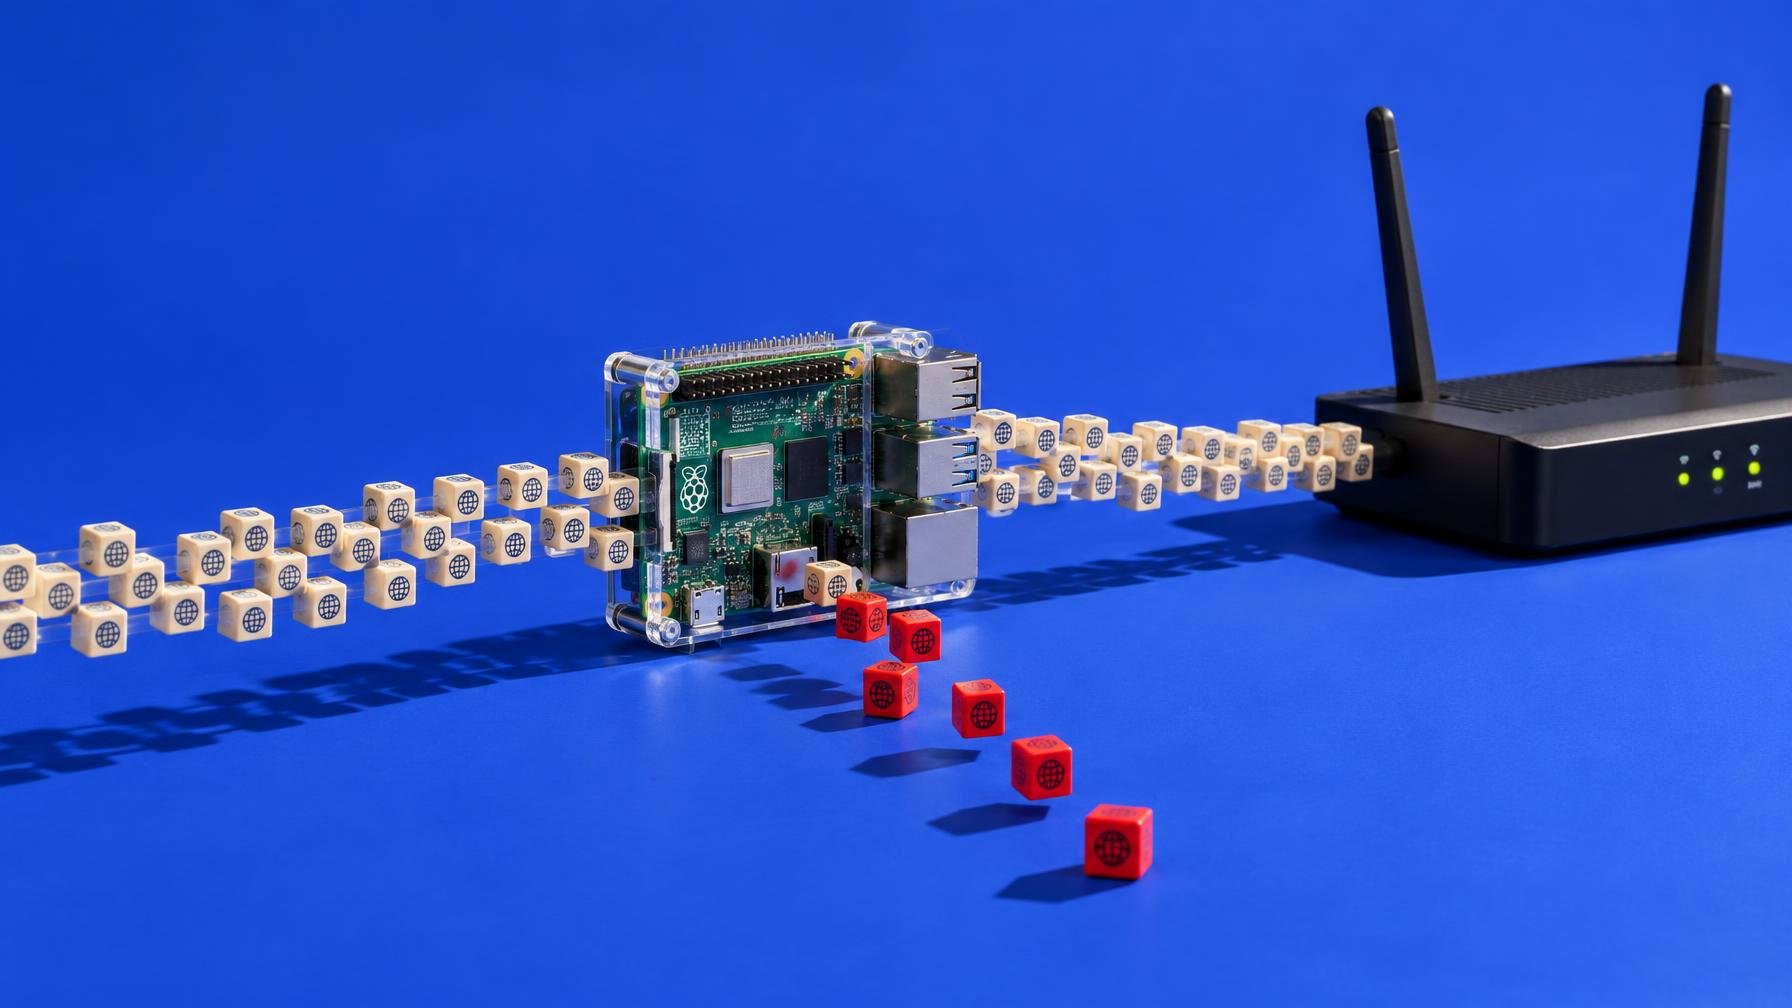
O Pi-hole é aquele serviço simpático que se instala num Raspberry Pi, aponta-se o DNS dos dispositivos para lá e, de repente, metade da porcaria publicitária desaparece da rede. Mas o preço de meter um filtro destes no meio de todo o tráfego de DNS é simples: se alguém controlar o teu Pi-hole, controla o mapa da tua rede e, em último caso, para onde os teus dispositivos falam.
Na prática, o Pi-hole acaba por ser tão sensível como o router ou o NAS. Lida com pedidos de toda a casa, vê domínios, IPs internos, nomes de máquinas, às vezes até serviços internos que anunciaste por DNS local. A notícia do How-To Geek lembra o óbvio que muitos ignoram: basta meia dúzia de decisões preguiçosas na configuração para transformar o Pi-hole no elo mais fraco da rede doméstica.
O primeiro pecado é o mais tentador: abrir a interface de administração para a internet com uma regra de port forwarding no router. É cómodo para mexer no Pi-hole quando não estás em casa, mas é uma porta escancarada para qualquer pessoa testar palavras-passe fracas, bugs de login ou falhas futuras no software. Se precisares mesmo de acesso remoto, o mínimo aceitável é usar um túnel VPN tipo WireGuard ou um serviço mais amigável como o Tailscale, e nunca expor o painel diretamente. O How-To Geek sublinha ainda que um Pi-hole acessível da internet pode ser abusado em ataques de amplificação de DNS, onde o teu pequeno Raspberry Pi passa a ser arma em ataques DDoS sem tu saberes.
Depois há o clássico: confiar demasiado no vizinho DNS. Muita gente aponta o Pi-hole para o primeiro servidor público que lembra, ou até para o DNS do próprio router, e esquece duas coisas. Primeiro, um upstream mal escolhido pode registar e perfilar todo o teu tráfego. Segundo, se usares o router como upstream e ele tiver bugs ou estiver vulnerável, acabas por criar uma cadeia de dependências fraca logo na base. Fazer tuning ao DNS é mais do que escolher o serviço mais rápido, como já se viu quando explicámos como mudar o DNS da smart TV pode salvar o streaming.
Outra asneira recorrente é inventar DNS local à balda. O Pi-hole deixa-te criar registos para máquinas internas, subdomínios de serviços auto-hospedados, proxies, contentores. Se alguém apanha acesso ao painel de administração, pode reescrever esses registos e apontar serviços como o teu homebanking self-hosted, o painel do router ou a interface do NAS para IPs controlados por atacantes. Em casa isto costuma significar phishing perfeito, dentro da tua própria rede. Gerir DNS interno pede regras, nomenclatura sensata e o princípio de “quanto menos exposto, melhor”.
O artigo também chama atenção para o óbvio que muitos deixam passar na instalação automática: contas e palavras-passe básicas. Usar a password gerada e nunca mais lhe tocar, não ativar autenticação extra quando disponível, ou partilhar a mesma password entre Pi-hole, router e outros serviços é meio caminho andado para um desastre em cadeia. Um atacante que entre num serviço tende a testar as mesmas credenciais nos restantes. E aqui não há KeePassXC que te valha se insistes em reciclar a mesma chave em todo o lado, por muito simpático que seja um gestor de palavras-passe moderno como o KeePassXC 2.8.
Há ainda a tentação de tratar o Raspberry Pi como se fosse descartável só porque custou pouco. Deixar o sistema operativo anos sem atualizações, ignorar avisos de segurança do Pi-hole e nunca rever regras antigas é assumir que o hardware barato é menos apetecível para atacantes. Não é. Um bug como a recente vulnerabilidade de injeção de linhas em componentes de rede mostra o quão depressa um pequeno serviço se torna ponto de entrada privilegiado para toda a infraestrutura doméstica. E ao contrário de uma falha escondida há 16 anos em chips Broadcom, como aquela que deixou muitos routers à mercê de intrusos, aqui a superfície de ataque é muitas vezes criada pelo próprio utilizador.
A conclusão é pouco romântica mas útil: o Pi-hole não é um brinquedo nem “só um bloqueador de anúncios”. É uma peça central da infraestrutura de casa, mais próxima de um firewall do que de um gadget simpático. Se tens cuidado com o router, com o firmware do NAS e com as permissões do telemóvel, o Pi-hole merece o mesmo nível de paranoia saudável. Caso contrário, o filtro que jurava proteger-te da internet pode ser exatamente o buraco por onde ela entra.
Fonte: How-To Geek
Um Pi encostado numa gaveta pode ser o melhor upgrade que dás ao Wi‑Fi lá de casa. Com o software certo, passa a mandar mais na tua rede…
Um Pi Zero 2 W barato, uma fonte de alimentação e um microSD chegam para montar DNS com Pi‑hole, VPN, servidor de monitorização e mais. Tudo dentro de…
Um simples ajuste nas definições de rede da televisão pode cortar segundos aos carregamentos e reduzir encravamentos nas apps. Eis quando faz sentido mexer no DNS e como…
Novas boards modulares da Rapid Analysis focam-se em Raspberry Pi e Jetson, junta-se gestão open source e ficheiros de hardware em KiCad. Bom material para labs compactos, com…
Comentários · 0