Apple prepara selo anti-deepfake para fotos tiradas com iPhone
O sistema Apple Reference Image embebe metadados de origem diretamente na foto. Pode travar deepfakes, mas também reforça o controlo da Apple sobre o que é considerado “autêntico”.
O sistema Apple Reference Image embebe metadados de origem diretamente na foto. Pode travar deepfakes, mas também reforça o controlo da Apple sobre o que é considerado “autêntico”.
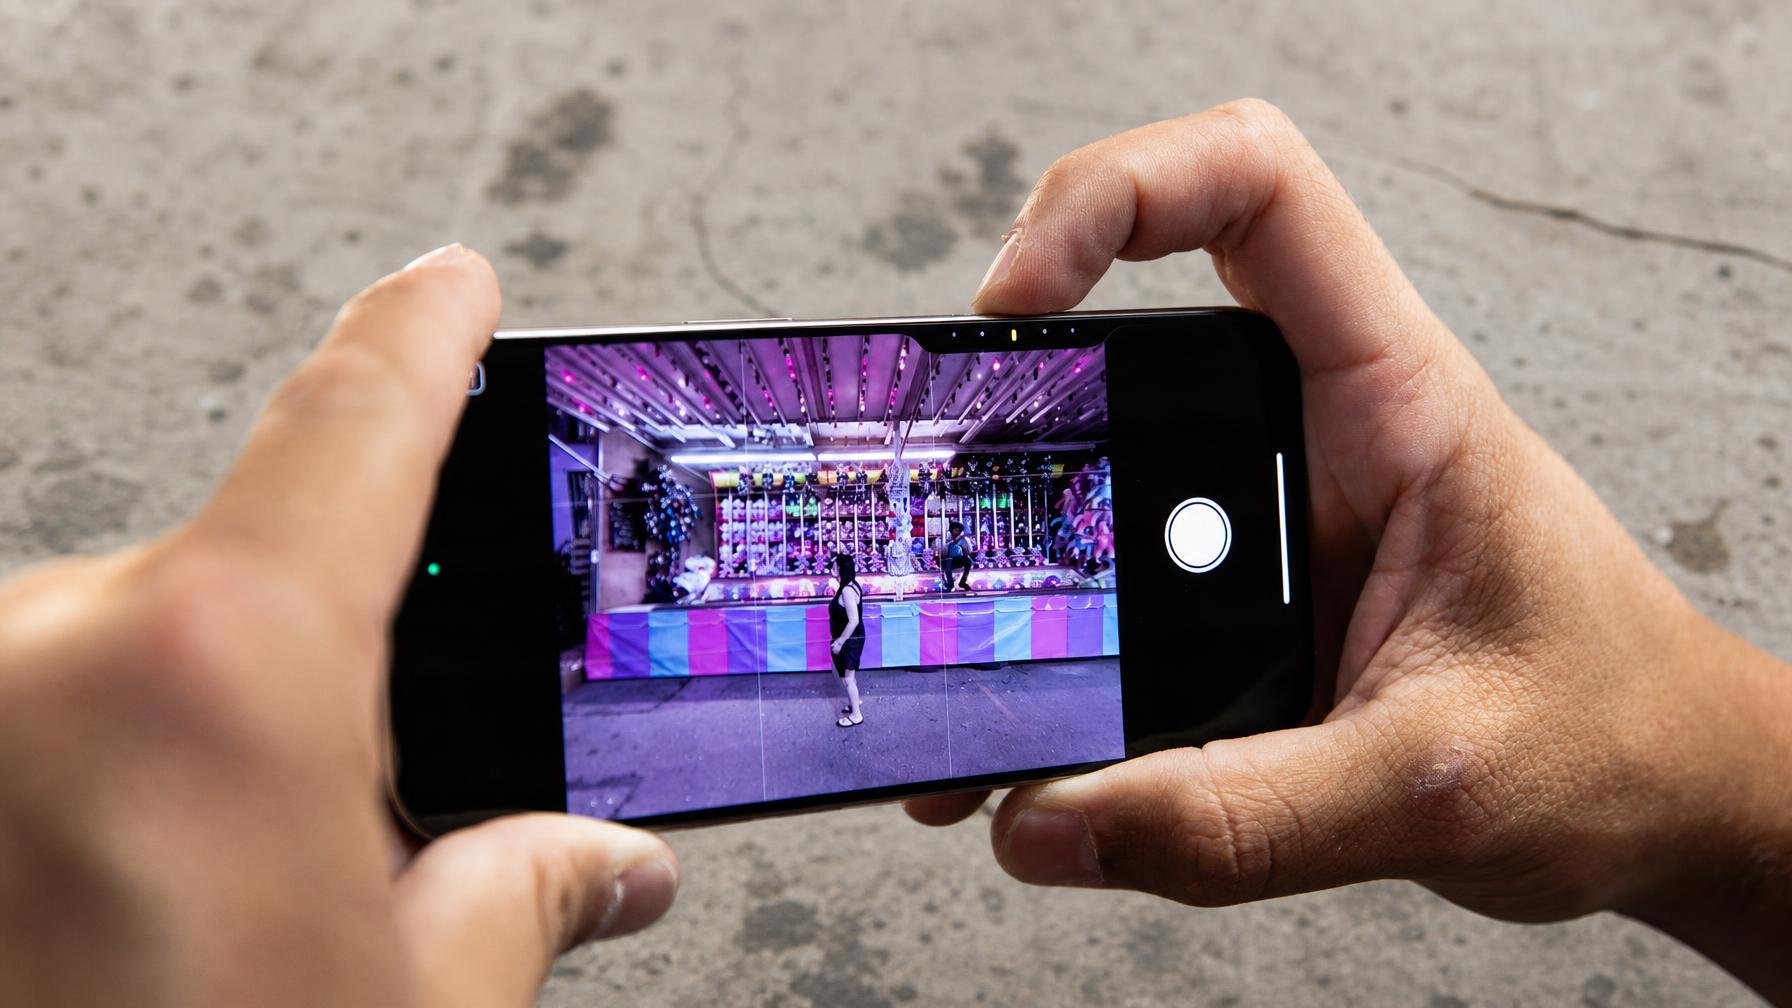
A Apple está a testar no iOS 27 um sistema para provar que uma fotografia foi mesmo tirada com a câmara do iPhone. Chama-se Apple Reference Image e vive escondido no código da beta 5, descoberto pelo 9to5Mac. A ideia é simples na teoria: meter um selo de proveniência diretamente na imagem, no momento do disparo, para mais tarde alguém poder verificar que aquilo não é obra de IA generativa.
Por agora o sistema não está ativo, mas já tem aviso de privacidade no iOS e, segundo o 9to5Mac, vem desligado por defeito. Quando (e se) chegar à versão final, poderá ser ativado em Definições > Câmara > Reference Image > Reference Mode. Só as fotos tiradas com uma nova opção “Reference” na app Câmara recebem estes metadados especiais, por isso não estamos a falar de todo o rolo fotográfico a ser assinado pela Apple, apenas de capturas em “modo certificado”.
O pormenor decisivo está na autenticação. De acordo com a MacRumors, não é automática: o utilizador tem de tocar num emblema “Reference” na própria foto para iniciar o processo. Nessa altura, o iOS envia para os servidores de Private Cloud Compute da Apple o ficheiro bruto e os dados de proveniência, que incluem assinaturas do sensor, janela temporal da captura e identificadores únicos de hardware. A Apple diz que não acede à foto em si, mas recebe dados de sensor suficientes para, por exemplo, bloquear autenticações vindas de sensores comprometidos, ou até revogar a autenticidade de imagens já certificadas.
O resultado é uma versão autenticada da fotografia, com um ID único, que pode depois ser vista num iPhone, iPad ou Mac. Na prática, isto aproxima-se bastante do standard C2PA Content Credentials, um sistema de credenciais de conteúdo que tenta registar onde e como uma imagem foi feita, incluindo se houve ferramentas de IA generativa ao barulho. Marcas como Canon, Nikon, Sony, Fujifilm e Leica andam a meter C2PA nas câmaras, e o Google já pôs o Pixel 10 a falar C2PA, mas a Apple tem-se mantido de fora. Em vez de aderir ao clube, prefere montar o seu próprio selo.
Também convém olhar para o outro lado: o C2PA não tem fama de ser fiável, como se viu em vários testes e em pressões regulatórias recentes, por isso a Apple pode achar que consegue fazer melhor com uma solução controlada de ponta a ponta. Mas esse controlo tem custo. Para que este “bilhete de identidade” da foto funcione, a Apple passa a ser árbitro de autenticidade, com a capacidade técnica de invalidar imagens ligadas a um determinado sensor. Isto encaixa na tendência de Cupertino de empurrar mais processamento sensível para o Private Cloud Compute, ao mesmo tempo que pede confiança cega num modelo onde o utilizador vê pouco do que se passa nos bastidores, como já se notou na forma como lida com o Private Relay em contextos sensíveis de privacidade.
No curto prazo, um modo de câmara que ajuda jornalistas, tribunais ou simples utilizadores a provar que uma imagem não é deepfake pode ser útil numa internet saturada de IA. A questão é o que acontece quando o “real” passa a depender do carimbo de uma empresa e quando fotos sem selo começam a ser tratadas como suspeitas por defeito. Uma ferramenta contra a desinformação pode muito depressa tornar-se mais uma forma de dependência de plataforma.
Fonte: The Verge
O botão laranja do Ultra 4 é mais do que um atalho para o treino. Entre navegação, acessibilidade e Shortcuts, pode ser o centro de comando no pulso,…
O primeiro iPhone dobrável chega com preço de topo e concessões pouco óbvias. Entre câmaras inferiores, apps mal adaptadas e rivais mais leves, convém fazer as contas antes…
O relógio da Apple aguenta meses ligado sem dramas. Mas há sinais claros de que está na altura de lhe dar um reboot a sério.
A Apple entra finalmente no mundo dos dobráveis com o iPhone Duo, um modelo caro, com ecrã quase sem vinco e entregas já a derrapar para 2027. Fica…
Comentários · 0