Falha no iCloud deixou ex-funcionários da Apple com acesso a segredos
Política de contas misturadas entre trabalho e uso pessoal permitiu que documentos internos continuassem a sincronizar para dispositivos de quem já tinha saído da Apple.
Política de contas misturadas entre trabalho e uso pessoal permitiu que documentos internos continuassem a sincronizar para dispositivos de quem já tinha saído da Apple.
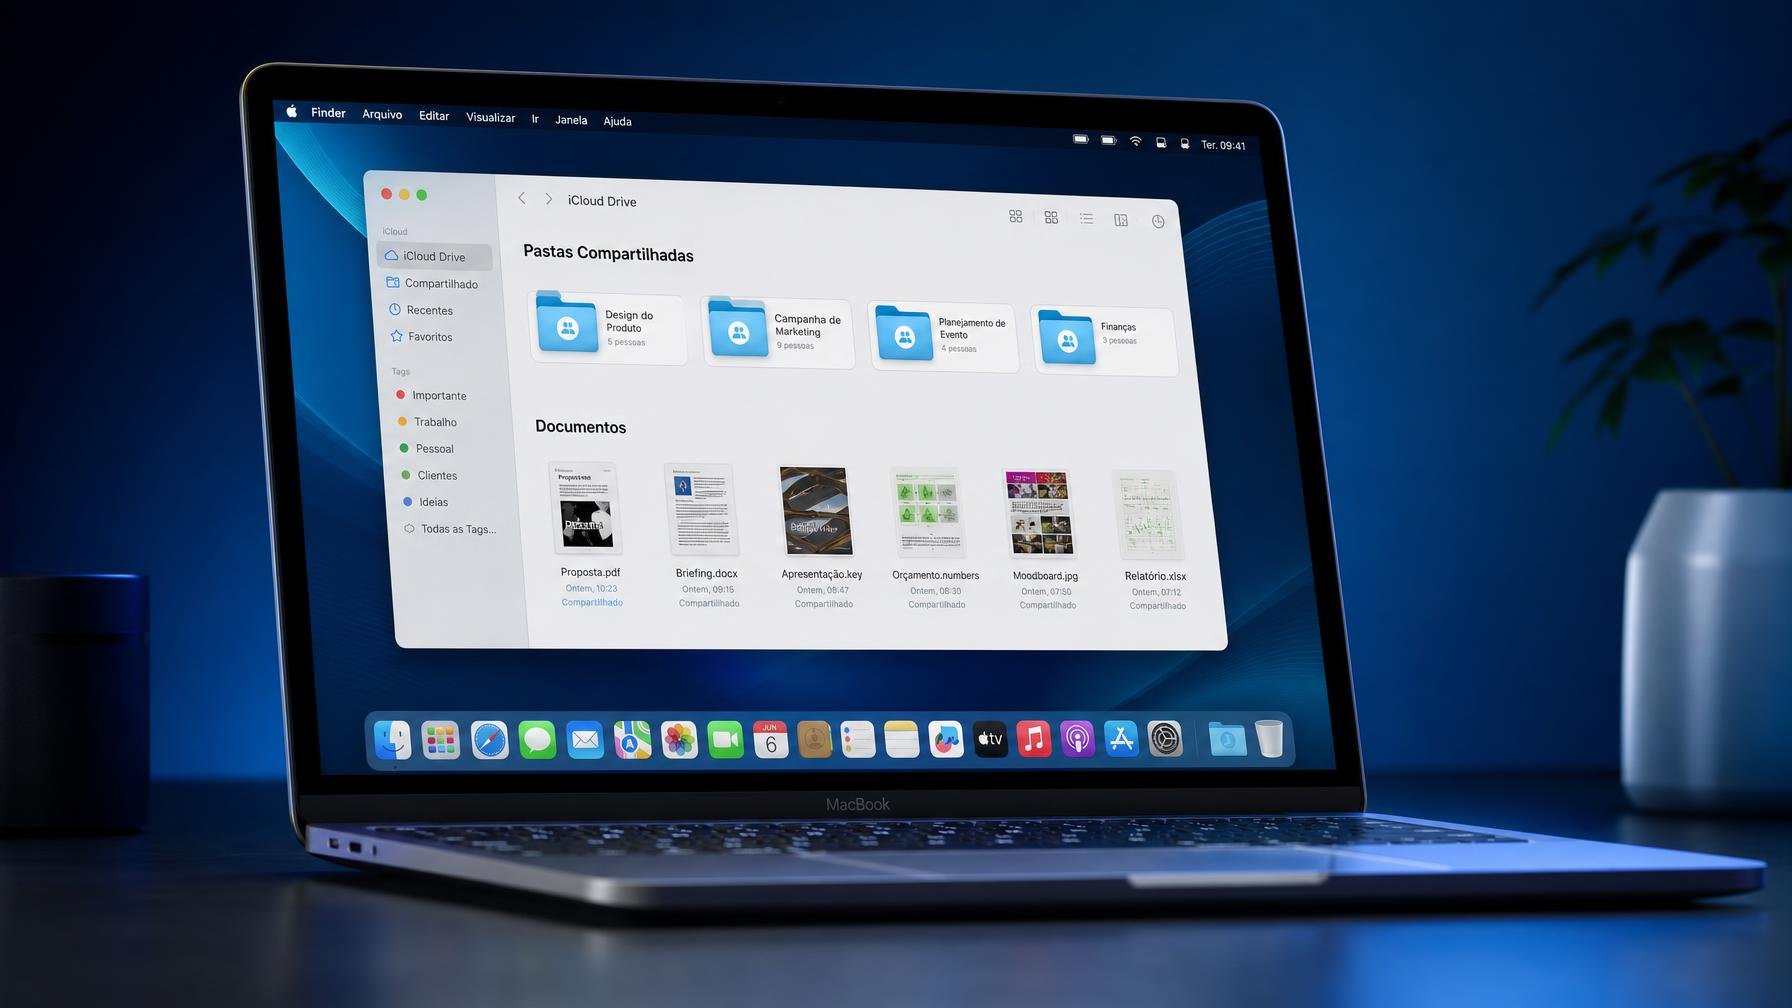
A Apple gosta de vender a imagem de fortaleza da privacidade. Mas, segundo uma investigação do The Information, andou anos a deixar ex-funcionários com acesso continuado a documentos internos via iCloud, sem que muitos sequer se apercebessem do risco em que estavam metidos.
O problema nasce numa opção de conveniência que qualquer departamento de IT razoavelmente paranoico teria evitado. A Apple incentiva funcionários a usarem a sua conta pessoal Apple ID como base para o trabalho, oferecendo um plano iCloud de 2 TB que pode ser fundido com a conta que já usam no dia a dia. Como só pode haver uma conta principal ativa no iPhone, quase toda a gente escolhe essa fusão para não andar com dois telemóveis.
Na teoria há uma pasta gerida para ficheiros de trabalho, que perde o acesso quando o funcionário sai. Na prática, muitos documentos internos, incluindo planeamento de lançamentos de produtos, não ficam automaticamente nessa pasta. São partilhados por iCloud Drive, partilhas avulsas e até por Mensagens. Resultado, esses ficheiros continuam a sincronizar para o iPhone, iPad ou Mac pessoal de quem já nem trabalha na empresa, com direito a notificações de novas versões. Vários ex-funcionários disseram ter ficado literalmente aterrorizados de apagar os ficheiros, com medo de disparar alarmes do lado da Apple.
Este cenário de acessos pendurados encaixa mal com a narrativa oficial de segurança e controlo. Pior, cai em cima de um contexto legal já pesado. A Apple está em guerra judicial com a OpenAI por alegado roubo de segredos industriais, acusando o ex-funcionário Chang Liu de usar um bug raro de autenticação para sacar ficheiros quando já estava na rival. A empresa apressa-se agora a dizer que o processo não tem nada a ver com documentos esquecidos em iCloud e que não persegue ex-funcionários que mantenham ficheiros por acidente. Mas o histórico recente não ajuda.
Em disputa com a Rivos, uma empresa de chips, esta acusou a Apple de deixar propositadamente ex-funcionários com ficheiros de trabalho no iCloud pessoal para depois os usar como arma em tribunal. Outro caso, o de Gerard Williams, fundador da Nuvia, terminou em 2023 com a Apple a desistir do processo depois de anos de trocas de acusações sobre vigilância e intimidação. E em 2025, a Apple voltou a acusar um ex-engenheiro do Vision Pro de ter descarregado milhares de documentos corporativos para a nuvem pessoal antes de sair para a Snap.
Para quem olha de fora, o quadro é estranho: a mesma empresa que faz publicidade a dizer que “o que é teu é teu” parece confortável em deixar o que é dela a circular em contas privadas de funcionários. Não é uma falha técnica sofisticada, é desenho organizacional preguiçoso. Em qualquer empresa portuguesa com dados sensíveis, isto seria material para um belo susto com a CNPD e com o RGPD, tal como hoje já se discute quando marcas falham em políticas de suporte ou de reparação e acabam debaixo de regras europeias mais apertadas, como se viu com o Direito à Reparação da UE.
A Apple não é a única gigante a misturar conveniência e risco, mas aqui há uma ironia particular. A empresa que usa a privacidade como argumento comercial deixou o seu próprio segredo industrial dependente da disciplina de milhares de pessoas e de uma mistura pouco saudável entre conta pessoal e conta de trabalho. Se isto é como tratam os dados que valem milhões, vale a pena pensar duas vezes em como cada um organiza o seu próprio iCloud de escritório.
Fonte: MacRumors
O botão laranja do Ultra 4 é mais do que um atalho para o treino. Entre navegação, acessibilidade e Shortcuts, pode ser o centro de comando no pulso,…
O primeiro iPhone dobrável chega com preço de topo e concessões pouco óbvias. Entre câmaras inferiores, apps mal adaptadas e rivais mais leves, convém fazer as contas antes…
O relógio da Apple aguenta meses ligado sem dramas. Mas há sinais claros de que está na altura de lhe dar um reboot a sério.
A Apple entra finalmente no mundo dos dobráveis com o iPhone Duo, um modelo caro, com ecrã quase sem vinco e entregas já a derrapar para 2027. Fica…
Comentários · 0